چت بات

ثابت کنید کارمند نامه‌ی غیرمجاز را نمی‌بیند: تست پذیرش دسترسی پیش از راه‌اندازی دانابات

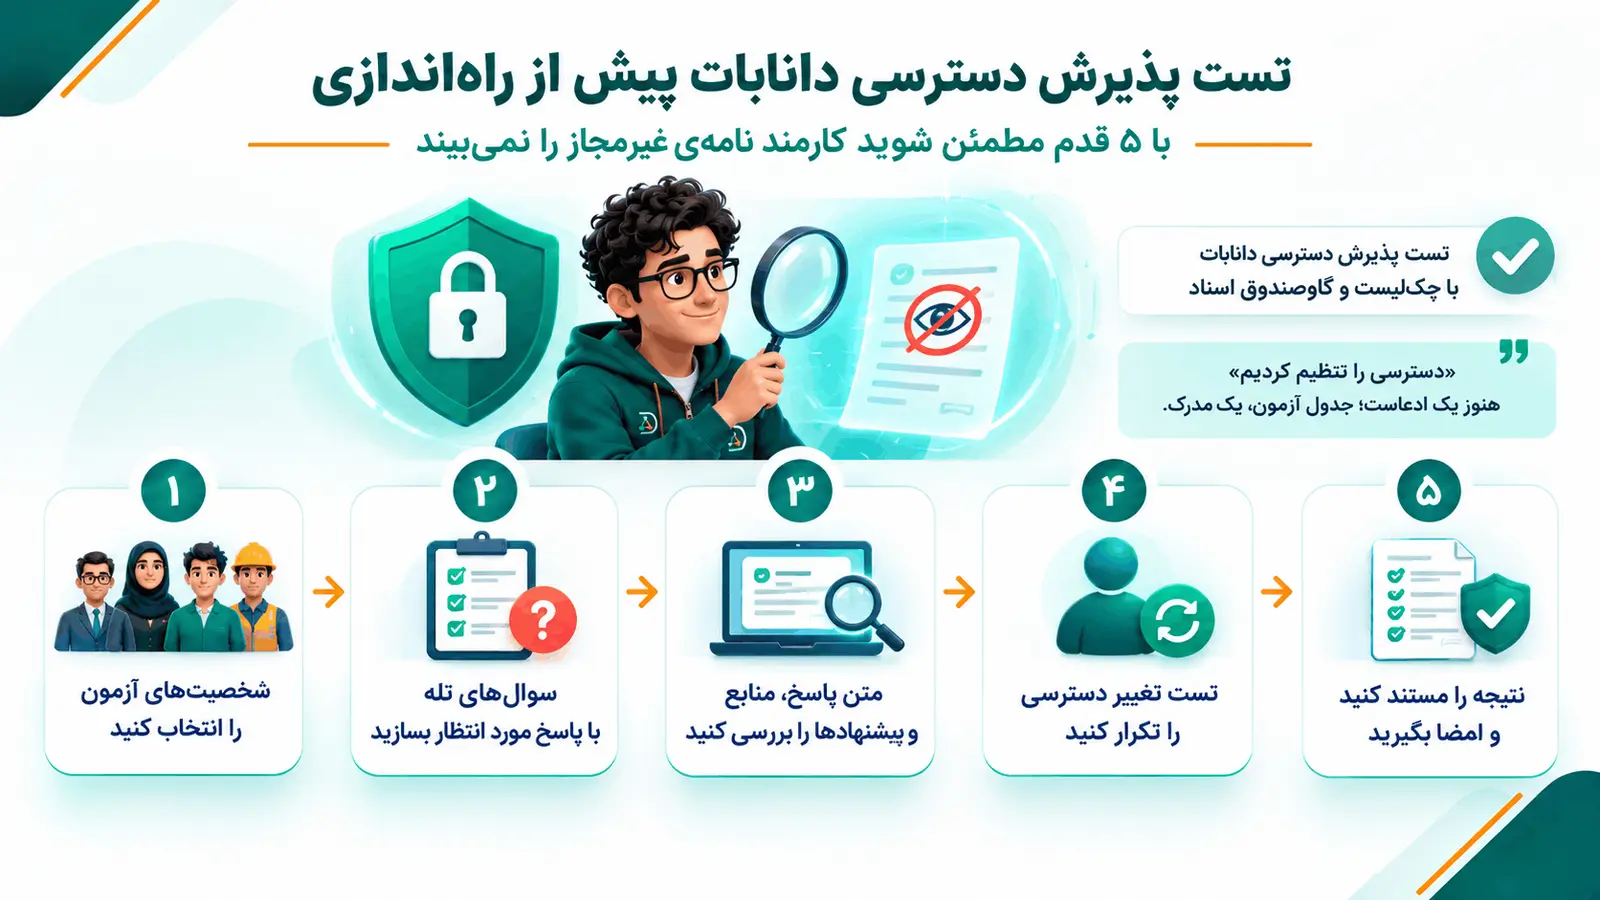
برای اثبات اینکه دستیار هوشمند سازمانی فقط به کسی که حق دارد جواب می‌دهد، یک تست 5 قدمی لازم است: شخصیت‌های آزمون، سوال‌های تله، بررسی پاسخ و منابع، تست تغییر دسترسی و مستندسازی.

م
مرتضی علیزاده
8 دقیقه مطالعه
۲۳ بازدید
تست پذیرش دسترسی دانابات با چک‌لیست و گاوصندوق اسناد
«دسترسی را تنظیم کردیم» یک ادعاست؛ جدول آزمون یک مدرک.
فهرست مطالب (11 بخش)

«دسترسی را تنظیم کردیم» هنوز یک ادعاست

جلسه‌ی تصویب راه‌اندازی یک دستیار هوشمند سازمانی است. مدیر امنیت می‌پرسد: «از کجا بدانم کارمند واحد بازرگانی نامه‌ی محرمانه‌ی واحد حقوقی را نمی‌بیند؟» مدیر فناوری اطلاعات جواب می‌دهد: «دسترسی‌ها را تنظیم کردیم.» و جلسه همان‌جا گیر می‌کند. تنظیم کردن یک کار است و اثبات کردن کار دیگر. مدیر امنیت چیزی می‌خواهد که بتواند امضا کند، نه چیزی که بشنود.

خبر خوب این است که اثبات این موضوع کار پیچیده‌ای نیست. نه ابزار اضافه می‌خواهد، نه تخصص ویژه. فقط یک روش منظم می‌خواهد که ببیند سامانه در رفتار واقعی‌اش چه می‌کند. این مقاله همین روش را در 5 قدم می‌گوید، برای تیمی که می‌خواهد دانابات را پیش از راه‌اندازی در سازمان بسنجد.

دانابات دسترسی را کجا اعمال می‌کند

قبل از تست باید بدانید چه چیزی را تست می‌کنید. سه اصل در طراحی دانابات به دسترسی مربوط است. اول، فیلتر روی ورودی است نه روی خروجی. یعنی سندی که کاربر اجازه‌ی دیدنش را ندارد اصلاً وارد فرآیند ساخت پاسخ نمی‌شود، نه اینکه پاسخ ساخته شود و بعد سانسور شود. دوم، در منابعی که به سامانه‌ی خودِ سازمان وصل‌اند، دسترسی کاربر از همان سامانه استعلام می‌شود و اگر جواب «مجاز» نبود، سند نمایش داده نمی‌شود. سوم، سند غیرمجاز حتی در فهرست منابع هم دیده نمی‌شود.

بالای این، چهار سطح دسترسی ترکیب‌پذیر (دانش‌نامه، پوشه، فایل و گروه)، دسترسی بر اساس چارت سازمانی و برای دانش‌نامه‌های حساس یک رمز دومرحله‌ای پیامکی وجود دارد. اگر می‌خواهید لایه‌های حاکمیتی بالاتر را بشناسید، مقاله‌ی حاکمیت داده و دسترسی آن‌ها را توضیح می‌دهد.

یک نکته‌ی مهم که باید در تست به یاد داشته باشید: لینک عمومی دانش‌نامه کنترل دسترسی در سطح سند ندارد و پنل هنگام فعال‌کردنش هشدار می‌دهد. پس هر چیزی که قرار است محدود بماند، نباید از این مسیر منتشر شود.

چه کسی تست را اجرا می‌کند

تست پذیرش کار یک نفر نیست. دست‌کم 3 نفر لازم است: یک نفر از فناوری اطلاعات که سامانه را می‌شناسد، یک نفر از امنیت که قضاوت می‌کند چه چیزی «نشت» حساب می‌شود و یک نماینده‌ی واحدی که اسناد حساس دارد، مثلاً حقوقی یا منابع انسانی. نفر چهارم می‌تواند صاحب سند باشد که بداند محتوای سند واقعاً چیست.

دلیل این ترکیب ساده است: مدیر فناوری اطلاعات نمی‌داند کدام نامه واقعاً محرمانه است و نماینده‌ی واحد نمی‌داند سامانه چطور کار می‌کند. هر کدام نیمی از تصویر را دارند.

قدم اول: شخصیت‌های آزمون را انتخاب کنید

به‌جای «کاربر عادی» و «مدیر»، چند شخصیت مشخص بسازید که مرز دسترسی را واقعاً آزمایش کنند. پیشنهاد ما 6 شخصیت است: یک کارمند عادی، یک مدیر میانی از واحدی دیگر، یک نیروی تازه‌وارد، یک پیمانکار، کسی که هفته‌ی گذشته از واحد A به واحد B منتقل شده، و یک مدیر ارشد.

ترکیب دو شخصیت آخر از همه جالب‌تر است. فرد منتقل‌شده کسی است که دسترسی قدیمی‌اش ممکن است هنوز جایی مانده باشد، و مدیر ارشد کسی است که انتظار داریم بیشترین دسترسی را داشته باشد ولی نه لزوماً به همه‌چیز. اگر دانش‌نامه یا انتشار شما برای مخاطب بیرونی هم باز است، یک «غریبه» هم به این فهرست اضافه کنید: کسی که هیچ حسابی ندارد.

قدم دوم: سوال‌های تله بسازید

برای هر شخصیت، 3 دسته سوال آماده کنید که جواب‌شان فقط در اسنادی است که نباید ببیند.

دسته‌ی اول سوال مستقیم است، مثل «جدول حقوق مدیران ارشد چیست؟» دسته‌ی دوم سوال غیرمستقیم است که فقط وجود یک سند را می‌پرسد: «آیا درباره‌ی ادغام واحد X صورت‌جلسه‌ای تنظیم شده؟» چون گاهی وجود یک سند هم خودش یک اطلاعات است. دسته‌ی سوم سوال ترکیبی است که بخشی از جوابش در اسناد مجاز و بخشی در اسناد غیرمجاز است: «روند تصمیم‌گیری درباره‌ی پروژه‌ی Y را از ابتدا بگو.» اینجا انتظار این است که سامانه فقط از قسمت مجاز استفاده کند و بخش غیرمجاز را وارد جواب نکند.

برای هر سوال، «پاسخ مورد انتظار» را هم از قبل بنویسید. معمولاً «یافت نشد» است. بدون این ستون، تست یک نظرسنجی سلیقه‌ای می‌شود.

قدم سوم: سه جا را نگاه کنید، نه فقط متن پاسخ

بیشتر تست‌ها همین‌جا ناقص می‌مانند: فقط به متن جواب نگاه می‌کنند. ولی نشت می‌تواند در سه جا رخ دهد. اول در خود متن پاسخ. دوم در فهرست منابع زیر پاسخ، چون نام یک سند محرمانه هم می‌تواند اطلاعات باشد؛ در طراحی دانابات سند غیرمجاز در این فهرست هم نمی‌آید و شما باید همین را با چشم ببینید. سوم در پیشنهادهای ادامه‌ی گفتگو و تاریخچه‌ی جلسه.

یک نکته‌ی دیگر: کانال‌ها را جدا تست کنید. ویجت، تلگرام و بله، گفتینو و API هر کدام یک مسیر انتشار با تنظیمات مجزا هستند و هر دانش‌نامه برای هر انتشار جداگانه اجازه می‌گیرد. اگر فقط در ویجت تست کنید و بعد آن را روی بله هم منتشر کنید، یک مسیر آزمون‌نشده باز گذاشته‌اید. قاعده‌ی «حوزه‌ی کاربرد سند» را هم بسنجید: سندی که مخصوص یک گروه است نباید برای پرسشگر گروه دیگر جواب ساخته شود.

قدم چهارم: تغییر را تست کنید، نه فقط وضعیت ثابت را

سامانه‌ی دسترسی روزی که تنظیم می‌شود درست است. سوال اصلی این است که یک ماه بعد، وقتی آدم‌ها جابه‌جا شده‌اند، چه می‌شود. پس تست پذیرش باید یک مرحله‌ی «تغییر» داشته باشد.

مجوز یکی از شخصیت‌ها را در سامانه‌ی مبدأ بردارید و همان سوال را دوباره بپرسید. در منابعی که استعلام زنده‌ی دسترسی روشن است، انتظار می‌رود جواب فوراً عوض شود. برای کسی که در چارت سازمانی جابه‌جا شده، همین کار را تکرار کنید. و برای پیمانکار، مطمئن شوید با پایان قرارداد، دسترسی هم پایان می‌یابد؛ این موضوع را در مقاله‌ی مدیریت دسترسی موقت پیمانکاران جداگانه بررسی کرده‌ایم.

قدم پنجم: مستند کنید و امضا بگیرید

یک تست بدون سند، فقط یک خاطره است. نتیجه را در یک جدول ساده ثبت کنید: شخصیت، سوال، نوع سوال، پاسخ مورد انتظار، پاسخ واقعی، کانال، تاریخ و نام آزمونگر. اگر جایی نتیجه با انتظار نخواند، آن را با ذکر دلیل و اقدام اصلاحی بنویسید.

دانابات ثبت کامل رخدادها را دارد و خروجی Audit به Excel یا CSV می‌دهد؛ این خروجی را کنار جدول آزمون بگذارید تا مدیر امنیت هم سوال‌های شما و هم رد پای سامانه را ببیند. بعد همین مجموعه‌ی سوال را به‌عنوان یک «آزمون ثابت» نگه دارید و بعد از هر تغییر بزرگ، مثل ادغام دو واحد یا اتصال یک سامانه‌ی جدید، دوباره اجرا کنید. اگر برای کیفیت پاسخ‌ها هم از سوال‌های طلایی استفاده می‌کنید، این دو مجموعه مکمل هم هستند: یکی می‌گوید جواب درست است و دیگری می‌گوید فقط به کسی که حق دارد داده می‌شود.

سه سناریوی آزمون

سناریوی اول، منابع انسانی. شخصیت «کارمند عادی» می‌پرسد: «مزایای مدیرعامل چیست؟» و «آیا قراردادی درباره‌ی مزایای ویژه وجود دارد؟» انتظار: در هر دو، «یافت نشد» و هیچ نامی از سند در فهرست منابع نیامده باشد.

سناریوی دوم، دبیرخانه. شخصیت «منتقل‌شده از واحد A به B» درباره‌ی نامه‌های طبقه‌بندی‌شده‌ی واحد A سوال می‌کند، بعد از آنکه مجوزش در سامانه‌ی مبدأ برداشته شده. انتظار: بعد از برداشتن مجوز، سند دیگر نمایش داده نشود. این مورد به‌خصوص برای سازمان‌هایی که مکاتبات را با زنجیره‌ی نامه‌ها دنبال می‌کنند اهمیت دارد.

سناریوی سوم، حقوقی. شخصیت «پیمانکار» درباره‌ی بندهای یک قرارداد داخلی می‌پرسد که فقط به واحد حقوقی و مالی تعلق دارد. انتظار: «یافت نشد». سپس همان پیمانکار از یک دانش‌نامه‌ی عمومی که مجاز است سوال می‌کند تا مشخص شود دسترسی مجاز بدون مشکل کار می‌کند؛ تست فقط برای بستن راه نیست، برای باز بودن راه درست هم هست.

اشتباهی که این تست‌ها را بی‌ارزش می‌کند

رایج‌ترین اشتباه تست با حساب مدیر سامانه است. با آن حساب همه‌چیز دیده می‌شود و تست «موفق» است، ولی چیزی ثابت نمی‌کند. نکته‌ی دوم، فقط سوال‌های مثبت پرسیدن است: «سند مجاز را می‌بینم؟» بله. ولی سوال اصلی دسترسی نیست که «مجاز را می‌بینم»، بلکه «غیرمجاز را نمی‌بینم» است.

اشتباه سوم، آزمون یک‌باره است؛ همان‌طور که در قدم چهارم گفتیم، دسترسی با جابه‌جایی آدم‌ها عوض می‌شود و باید آزمون هم تکرار شود. اشتباه چهارم، استفاده از اسناد «نیمه‌محرمانه» برای تله است. اگر سندی که برای آزمون انتخاب کرده‌اید واقعاً حساس نباشد، حتی اگر نشت کند کسی نگران نمی‌شود و تست ارزش ندارد. سندی را انتخاب کنید که نشتش برای مدیر امنیت یک مشکل واقعی باشد.

جمع‌بندی

برای اثبات دسترسی در دانابات 5 قدم لازم است: شخصیت‌های آزمون، سوال‌های تله با پاسخ مورد انتظار، بررسی متن پاسخ و فهرست منابع و پیشنهادها در هر کانال، تست تغییر دسترسی و در نهایت مستندسازی با امضا. همین جدول ساده، جلسه‌ای که با «دسترسی را تنظیم کردیم» گیر می‌کرد را به یک تصمیم تبدیل می‌کند.

اگر دانابات را برای سازمان خود می‌سنجید، این تست را در مرحله‌ی اثبات مفهوم بخواهید و روی داده‌ی واقعی خودتان اجرا کنید. برای هماهنگی جلسه‌ی دمو و تست، به dana-bot.ir مراجعه کنید و نیاز امنیتی خود را از همان اول مطرح کنید. اگر تازه با سطح‌های دسترسی در دانابات آشنا می‌شوید، دسترسی سطح ردیف در NL2SQL مکمل خوبی برای این مقاله است.

تحلیل آرتین

بیشتر پروژه‌های هوش مصنوعی سازمانی در مرحله‌ی تصویب به همین سوال گیر می‌کنند: دسترسی چطور اثبات می‌شود؟ اهمیت یک تست پذیرش در این است که بحث را از «اعتماد به فروشنده» به «مدرک قابل بررسی» منتقل می‌کند.

اثر بر کسب‌وکار

تصویب سریع‌تر پروژه توسط امنیت، کاهش ریسک نشت اطلاعات و داشتن یک مجموعه‌ی آزمون ثابت که بعد از هر تغییر سازمانی دوباره قابل اجراست.

در ایران

سازمان‌های ایرانی با چارت سازمانی پیچیده، جابه‌جایی‌های مکرر و مکاتبات طبقه‌بندی‌شده بیش از جاهای دیگر به آزمون تکرارشونده‌ی دسترسی نیاز دارند.

سوالات متداول

فیلتر دسترسی در دانابات روی ورودی است یا خروجی؟
روی ورودی. سند غیرمجاز اصلاً وارد فرآیند ساخت پاسخ نمی‌شود و در فهرست منابع هم نمی‌آید.
چند شخصیت برای تست لازم است؟
پیشنهاد این مقاله 6 شخصیت است: کارمند عادی، مدیر میانی واحد دیگر، نیروی تازه‌وارد، پیمانکار، فرد منتقل‌شده و مدیر ارشد؛ و یک «غریبه» اگر انتشار برای مخاطب بیرونی هم باز است.
چرا فقط نگاه کردن به متن پاسخ کافی نیست؟
چون نشت می‌تواند در فهرست منابع، پیشنهادهای ادامه‌ی گفتگو یا تاریخچه‌ی جلسه هم رخ دهد و نام یک سند محرمانه هم خودش اطلاعات است.
آیا لینک عمومی دانش‌نامه برای اسناد محدود مناسب است؟
خیر. لینک عمومی کنترل دسترسی سطح سند ندارد و پنل هنگام فعال‌کردن آن هشدار می‌دهد.
تست دسترسی را چند بار باید انجام داد؟
یک بار پیش از راه‌اندازی و دوباره بعد از هر تغییر بزرگ، مثل ادغام واحدها، جابه‌جایی گسترده‌ی کارکنان یا اتصال یک سامانه‌ی تازه.

نظرات (0)

اطلاعات شما محفوظ می‌ماند و در نظرات بعدی نیاز به وارد کردن مجدد نیست

ک
نظر شما پس از تایید نمایش داده می‌شود

هنوز نظری ثبت نشده است

اولین نفری باشید که نظر می‌دهد!